Comptes du site BTP : donner les bons accès, puis les retirer
Une matrice pour attribuer des droits individuels sur vos comptes numériques, préparer la récupération et retirer les accès en fin de mission.
En bref
Attribuez les accès à des personnes identifiées, selon leur travail réel, puis prévoyez leur retrait. Pour chaque compte important, votre tableau doit indiquer le responsable dans l'entreprise, les droits accordés et la procédure de récupération. Activez aussi la double authentification quand le service le permet, comme le recommande Cybermalveillance.gouv.fr.9
Ce contrôle porte sur les comptes numériques au quotidien. Il ne remplace ni un brief de refonte ni la vérification du titulaire du domaine.
Partir des opérations que chacun doit réaliser
Listez les services utilisés : publication du site, hébergement, domaine, messagerie et comptes de communication. Demandez ensuite qui doit consulter, modifier, publier ou administrer. Ces niveaux sont une grille de discussion ; les rôles proposés varient selon les services.
Une personne qui corrige les horaires du site n'a pas nécessairement besoin de gérer la facturation ou les autres utilisateurs. Inversement, le dirigeant doit savoir qui contacter pour récupérer un compte si son interlocuteur habituel est absent. Écrivez le besoin avant de choisir le rôle disponible.
Construire une matrice exploitable
Ce tableau interne ne contient aucun mot de passe. Il peut pointer vers votre dispositif sécurisé de gestion des accès.
| Service | Personne et mission | Droit à confirmer | Responsable entreprise | Retrait prévu |
|---|---|---|---|---|
| Publication du site | Personne chargée des contenus | Modifier ou publier selon mission | Nom à renseigner | Fin de mission ou changement de poste |
| Hébergement | Intervenant technique identifié | Opérations techniques nécessaires | Nom à renseigner | Fin de maintenance |
| Messagerie | Chaque utilisateur concerné | Usage de sa boîte | Nom à renseigner | Départ ou réaffectation |
| Facturation fournisseur | Gestionnaire habilité | Factures et paiement si nécessaire | Nom à renseigner | Changement de responsabilité |
Ajoutez la date de dernière vérification et le canal de récupération. Si un service ne permet pas les droits individuels attendus, notez cette limite et demandez au prestataire quelles solutions existent. Ne cochez pas « maîtrisé » par commodité.
Vérifier l'accès et la récupération avec chaque personne
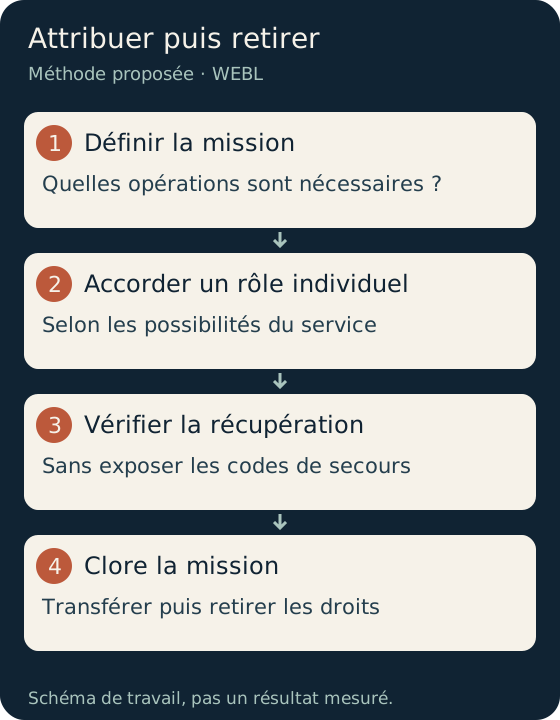
Demandez à chacun de se connecter avec son propre compte, puis de confirmer les opérations autorisées. Faites constater aussi ce qui ne doit pas être accessible. Ce contrôle doit rester sans modification de production inutile : pas besoin de supprimer une page pour vérifier un rôle.
Cybermalveillance.gouv.fr recommande d'activer la double authentification chaque fois que possible.9 Faites accompagner son activation et prévoyez le cas où le téléphone ou le moyen habituel n'est plus disponible. Les modalités de secours dépendent du service ; suivez sa documentation plutôt qu'une manipulation copiée d'un autre outil.
Consignez le résultat sans capturer de codes temporaires, de secrets de récupération ou de données personnelles visibles. Une ligne « connexion vérifiée » doit correspondre à un essai réel, avec sa date.
Préparer le départ avant qu'il n'arrive
À la fin d'une mission, reprenez la liste des comptes attribués. Transférez d'abord les responsabilités encore nécessaires, puis retirez les accès devenus inutiles avec l'administrateur habilité. Demandez une confirmation de cette opération.
Si l'accès reposait sur un compte partagé, faites inventorier les personnes qui le connaissaient et les dépendances avant toute modification. Évitez un changement improvisé qui couperait une intégration utile. L'objectif est une sortie contrôlée, pas une fermeture générale sans état des lieux.
Ne pas confondre protection et certitude
La double authentification renforce la protection d'un compte ; ce guide n'en fait pas une assurance d'inviolabilité. Un rôle correctement attribué n'atteste pas non plus que toutes les configurations sont sûres.
Pour les services sensibles ou une suspicion d'intrusion, faites intervenir un professionnel compétent. Le tableau sert à retrouver rapidement qui agit et sur quel service, sans exposer les accès à toute l'équipe.
FAQ
Dois-je donner mon propre identifiant au prestataire ?
Demandez d'abord un accès individuel adapté à sa mission. Si l'outil ne le permet pas, faites documenter cette limite et la solution retenue.
Tous les collaborateurs doivent-ils être administrateurs ?
Définissez leurs opérations nécessaires avant d'attribuer un rôle. Gardez la gestion des utilisateurs et des paramètres sensibles aux personnes qui en ont réellement la responsabilité.
Que faire si le téléphone de validation appartient à un ancien salarié ?
Sollicitez la procédure officielle de récupération du service avec la personne habilitée. Ne demandez pas de transmettre des codes par un canal collectif.
Peut-on écrire les codes de secours dans la matrice ?
Non. La matrice indique où les personnes habilitées peuvent trouver la procédure de secours, pas les secrets eux-mêmes.
Quel premier compte vérifier ?
Choisissez celui dont la perte d'accès gênerait le plus votre activité. Identifiez son responsable, faites vérifier la récupération puis poursuivez l'inventaire service par service.
Sources
[9] https://www.cybermalveillance.gouv.fr/tous-nos-contenus/actualites/double-authentification — Cybermalveillance : double authentification